Blog
-
Zero Trust als neuer Sicherheitsstandard: Warum niemandem vertrauen 2026 zum Prinzip wird
Zero Trust entwickelt sich 2026 zum IT-Sicherheitsstandard. Erfahren Sie, warum das Prinzip niemals vertrauen, immer pruefen fuer KMU unverzichtbar wird.
-

Unsichtbare Angriffsfläche: Warum ungemanagte IoT-Geräte 2026 zum Sicherheitsrisiko werden
21 Milliarden IoT-Geräte weltweit – doch viele Unternehmen wissen nicht, was in ihrem Netzwerk läuft. Warum ungemanagte Geräte zur Gefahr werden.
-
Datenschutz bei KI-Tools im Unternehmen: Was beim Einsatz von ChatGPT & Co. rechtlich zu beachten ist
KI-Tools im Unternehmen rechtssicher nutzen: DSGVO-Anforderungen, Datenschutz-Folgenabschätzung und KI-Verordnung – wichtige Pflichten für KMU im Überblick.
-
Cloud-Ausfälle als Geschäftsrisiko: Warum fast jedes zweite Unternehmen bei Cloud-Störung den Betrieb einstellen müsste
46% der deutschen Unternehmen müssten bei Cloud-Ausfall den Betrieb einstellen. Bitkom Cloud Report 2026 zeigt kritische Abhängigkeit.
-
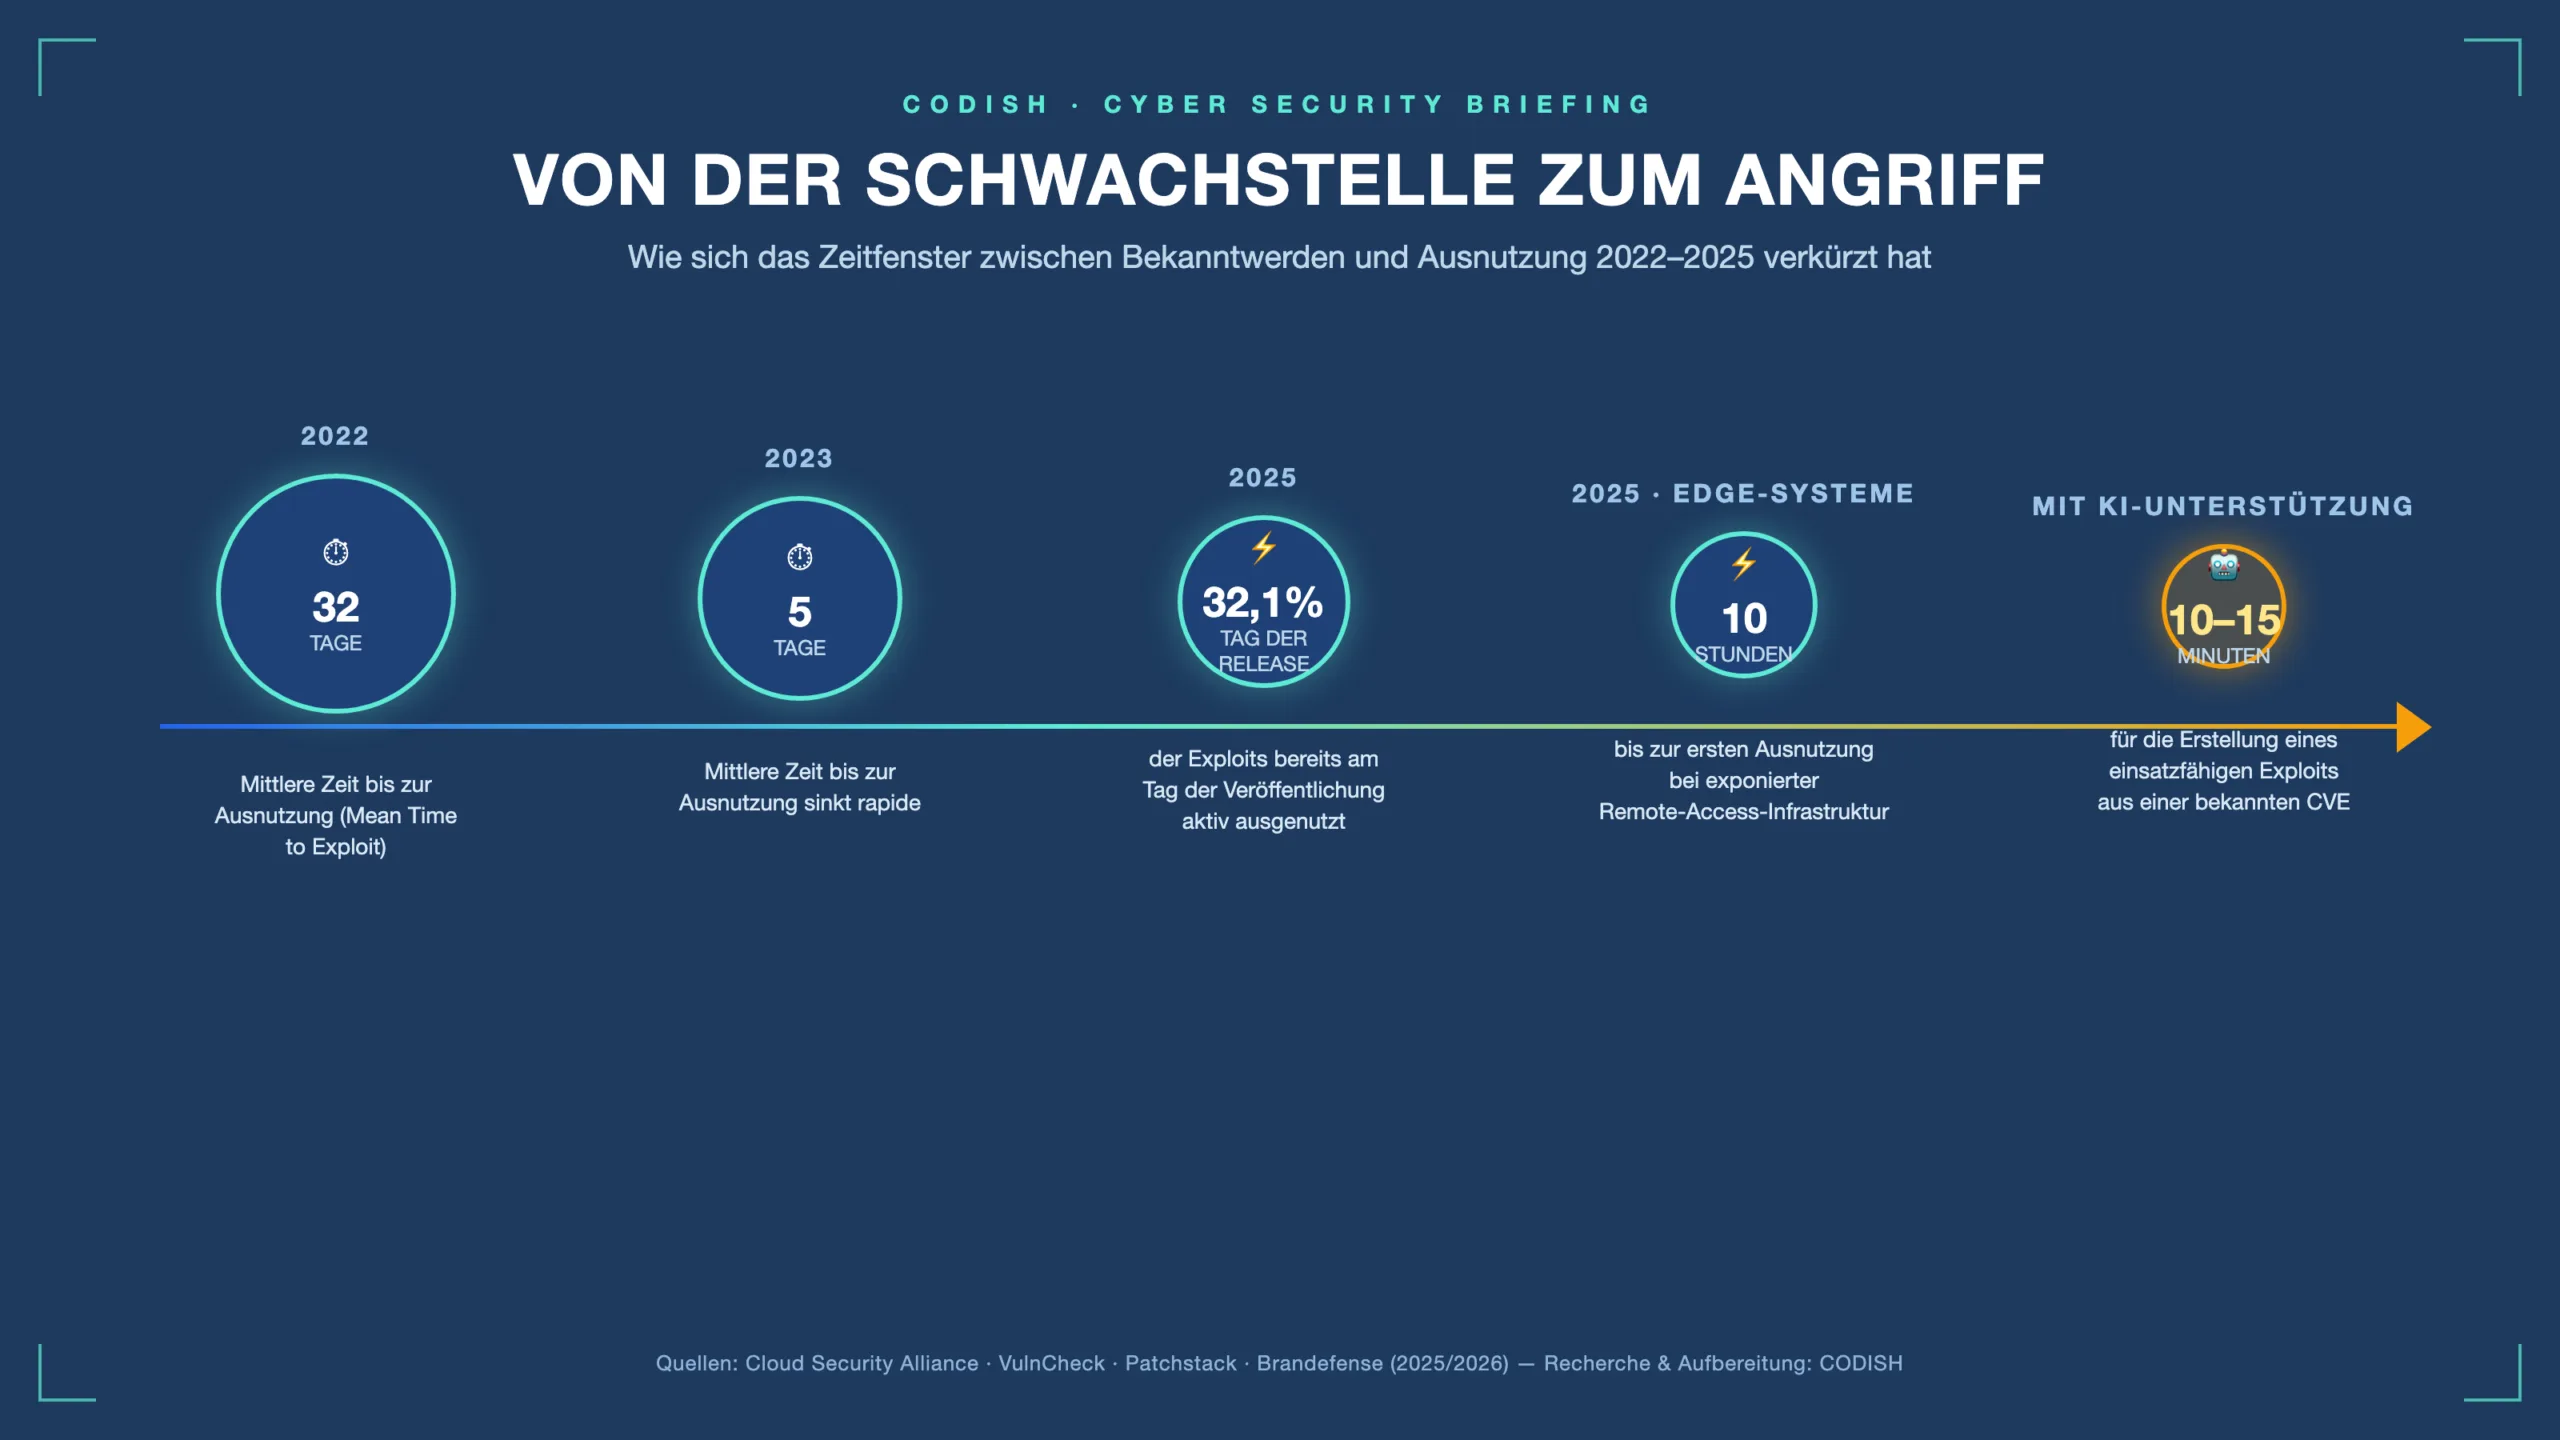
Wenn Sicherheitsupdates zum Wettlauf gegen die Zeit werden: Cyberangriffe auf WordPress und Joomla nehmen drastisch zu
WordPress- und Joomla-Websites geraten zunehmend ins Visier automatisierter Angriffe. Warum Update-Zyklen für CMS, Plugins und Erweiterungen immer kürzer werden – und welche Rolle Künstliche Intelligenz dabei spielt.
-
KI-Agenten als neue Angriffsfläche: Warum Agentic AI 2026 zum Sicherheitsrisiko wird
Autonome KI-Agenten übernehmen 2026 immer mehr Aufgaben in Unternehmen – und schaffen dabei eine neue, oft unterschätzte Angriffsfläche, wie aktuelle Analysen von Gartner, Fortinet und SentinelOne zeigen.
-
Passkeys statt Passwort: Wie weit ist die passwortlose Anmeldung 2026 wirklich?
Ein Faktencheck zum Stand der Passkey-Einführung 2026: Was aktuelle Studien von FIDO Alliance und NIST tatsächlich zeigen – und was das für IT-Verantwortliche in KMU bedeutet.
-
EU Cyber Resilience Act: Ab 11. September 2026 gelten erste Meldepflichten für Software-Hersteller
Ab dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle binnen 24 Stunden an ENISA und die zuständige nationale CSIRT-Stelle melden – ein wichtiger Zwischenschritt auf dem Weg zur vollständigen Anwendung des…
-
Ransomware-Welle gegen den Mittelstand: Warum KMU 2026 verstärkt ins Visier geraten
Ransomware trifft längst nicht mehr nur Großkonzerne. Aktuelle Studien zeigen: Kleine und mittlere Unternehmen sind 2026 das bevorzugte Ziel von Cyberkriminellen – mit teils existenzbedrohenden Folgen für den deutschen Mittelstand.
-

daylio – Die intelligente Lösung für Zeiterfassung und Projektverwaltung.
Warum Standard-Tools immer Kompromisse sind Zeiterfassung hier, Projektverwaltung dort, Budgetübersicht in Excel und Kundenreports wieder ganz woanders – viele Freelancer kennen dieses Setup nur zu gut. Der Markt ist voll von Tools, doch fast alle bringen denselben Nachteil mit: Sie…
Häufig gestellte Fragen
Welche Themen behandelt der CODISH-Blog?+
Der Blog liefert praxisnahe Beiträge zu IT-Sicherheit, WordPress und WooCommerce, Datenschutz und DSGVO, KI-Tools im Unternehmen sowie aktuellen Entwicklungen wie dem EU Cyber Resilience Act oder Ransomware-Trends im Mittelstand.
Für wen ist der CODISH-Blog geeignet?+
Der Blog richtet sich an Geschäftsführer, IT-Verantwortliche und Entscheider in kleinen und mittleren Unternehmen, die verständliche, fundierte Informationen zu digitalen Themen ohne unnötigen Fachjargon suchen.
Wie oft veröffentlicht CODISH neue Blogbeiträge?+
CODISH veröffentlicht regelmäßig neue Artikel zu aktuellen IT-Themen, rechtlichen Neuerungen und Sicherheitsrisiken, damit Sie stets auf dem neuesten Stand bleiben und rechtzeitig auf relevante Entwicklungen reagieren können.
Kann ich zu Blog-Themen individuelle Beratung erhalten?+
Ja, viele Blogbeiträge greifen konkrete Herausforderungen aus der Praxis auf. Wenn Sie ein Thema betrifft, können Sie über das Kontaktformular direkt eine unverbindliche Beratung bei CODISH anfragen.


