Wir verwenden technisch notwendige Speicherungen für den Betrieb der Website. Mit Ihrer Einwilligung messen wir zusätzlich die Nutzung dieser Website mit Matomo, um sie zu verbessern. Matomo läuft auf unserem eigenen Server; die erhobenen Daten werden nicht an Dritte weitergegeben und nicht in Länder außerhalb der EU übermittelt. Ihre Einwilligung ist freiwillig und jederzeit über „Cookie-Einstellungen“ im Seitenfuß widerrufbar. Datenschutzerklärung · Impressum
Wenn Sicherheitsupdates zum Wettlauf gegen die Zeit werden: Cyberangriffe auf WordPress und Joomla nehmen drastisch zu
WordPress- und Joomla-Websites geraten zunehmend ins Visier automatisierter Angriffe. Warum Update-Zyklen für CMS, Plugins und Erweiterungen immer kürzer werden – und welche Rolle Künstliche Intelligenz dabei spielt.
Wer heute eine Website auf Basis von WordPress oder Joomla betreibt, kennt das Gefühl: Kaum ist ein Plugin aktualisiert, steht schon das nächste Update an. Was für viele Website-Betreiber wie lästige Routine wirkt, ist in Wahrheit die direkte Reaktion der Software-Hersteller auf eine massiv gewachsene Bedrohungslage. Cyberkriminelle nehmen Content-Management-Systeme (CMS) so intensiv ins Visier wie nie zuvor – und Künstliche Intelligenz beschleunigt diesen Trend zusätzlich. CODISH ordnet ein, was aktuell auf Website-Betreiber zukommt und warum schnelle Update-Zyklen längst keine Kür mehr sind, sondern Pflicht.
Die Zahlen sprechen eine deutliche Sprache
Laut dem aktuellen Sicherheitsbericht des auf WordPress spezialisierten Security-Anbieters Patchstack („State of WordPress Security in 2026“) wurden allein 2025 insgesamt 11.334 neue Schwachstellen im WordPress-Ökosystem bekannt – ein Anstieg von 42 Prozent gegenüber dem Vorjahr. Besonders bemerkenswert: 91 Prozent dieser Schwachstellen betrafen Plugins, nur 9 Prozent Themes. Da eine durchschnittliche WordPress-Installation zwischen 20 und 30 Plugins nutzt, wird schnell klar, wie groß die potenzielle Angriffsfläche einer einzelnen Website inzwischen ist.
Fast ebenso alarmierend: 46 Prozent der 2025 gemeldeten Schwachstellen waren zum Zeitpunkt ihrer öffentlichen Bekanntgabe noch nicht durch ein Update behoben – 2024 lag dieser Wert noch bei 33 Prozent. Das bedeutet, dass Angreifer in immer mehr Fällen schon zuschlagen können, bevor überhaupt ein Patch verfügbar ist. Patchstack beziffert die mittlere Zeit bis zur massenhaften Ausnutzung stark betroffener Schwachstellen im Jahr 2025 auf nur noch etwa fünf Stunden.
Auch bei Joomla ist der Handlungsdruck spürbar gestiegen. Zwar ist das Ökosystem kleiner als das von WordPress, doch auch hier reihen sich Sicherheits- und Bugfix-Releases dicht aneinander – etwa die kombinierten Sicherheitsupdates für Joomla 6.1.2 und 5.4.7. Ältere Versionsstränge wie Joomla 4.4 laufen zudem planmäßig aus dem Support, was Betreiber zusätzlich zum zeitnahen Umstieg zwingt. Der gemeinsame Nenner beider Systeme: Hersteller und Plugin-Entwickler verkürzen ihre Update-Zyklen bewusst, um mit der wachsenden Zahl an Angriffen Schritt zu halten.
Künstliche Intelligenz verändert das Tempo des Wettrüstens
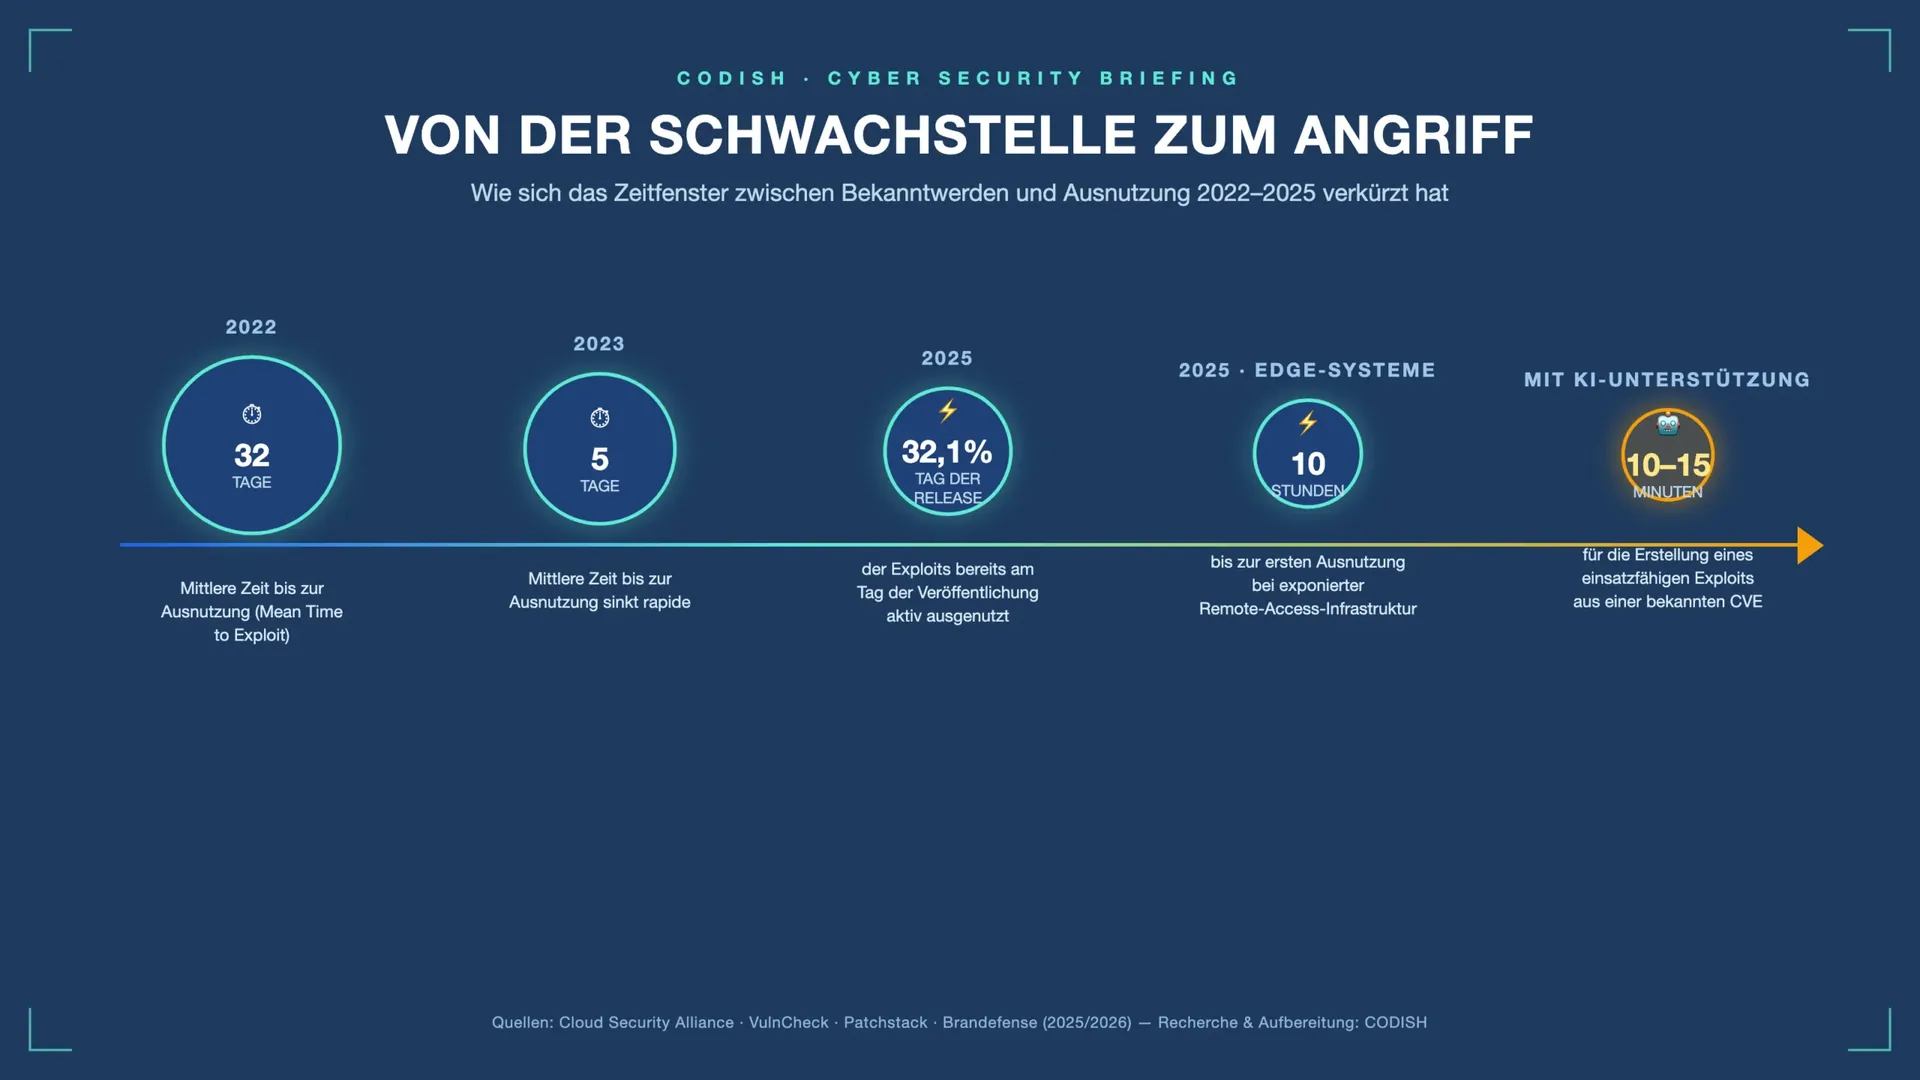
Ein wesentlicher Treiber dieser Entwicklung ist der zunehmende Einsatz von KI-Werkzeugen – sowohl auf Angreifer- als auch auf Verteidigerseite. Eine Analyse der Cloud Security Alliance („The Collapsing Exploit Window: AI-Speed Vulnerability Weaponization“) zeigt eindrücklich, wie stark sich die Zeitspanne zwischen der Veröffentlichung einer Schwachstelle (CVE) und ihrer ersten Ausnutzung verkürzt hat: von durchschnittlich rund 32 Tagen im Jahr 2022 auf etwa fünf Tage im Jahr 2023. Für 2025 ermittelte der auf Schwachstellen-Tracking spezialisierte Dienst VulnCheck, dass bereits 32,1 Prozent aller ausgenutzten Schwachstellen am oder sogar vor dem Tag ihrer offiziellen Veröffentlichung aktiv angegriffen wurden – ein Anstieg von 8,5 Prozentpunkten gegenüber dem Vorjahr. Bei stark exponierten Systemen wie Remote-Access-Infrastruktur liegt das durchschnittliche Zeitfenster bis zur ersten Ausnutzung inzwischen bei nur noch rund zehn Stunden.
Möglich wird dieses Tempo durch automatisierte, KI-gestützte Werkzeuge, die neu veröffentlichte Schwachstellen in Minuten analysieren und in einsatzfähige Angriffscodes umsetzen können. Laut CSA-Whitepaper lässt sich die „Bewaffnung“ einer bekannten Schwachstelle mithilfe von KI mittlerweile in etwa zehn bis 15 Minuten realisieren – ein Vorgang, der früher tage- oder wochenlange Handarbeit erfordert hätte. Auch Patchstack bestätigt diesen Trend in seinem aktuellen Sicherheitsbericht: Angreifer setzen zunehmend KI ein, um autonom Schwachstellen zu finden und auszunutzen – während dieselben Werkzeuge auf der Verteidigungsseite gleichzeitig für eine Flut an automatisiert erstellten, teils wenig belastbaren Sicherheitsmeldungen sorgen („AI slop“), die Sicherheitsteams zusätzlich belasten.
Von der Schwachstelle zum Angriff: Wie sich das Zeitfenster 2022–2025 verkürzt hat. Quellen: Cloud Security Alliance, VulnCheck, Patchstack, Brandefense.
Was das für Website-Betreiber bedeutet
Die logische Konsequenz dieser Entwicklung: Hersteller von CMS-Kernsystemen, Plugins, Modulen und Erweiterungen können sich lange Testphasen und trägere Release-Zyklen kaum noch leisten. Sicherheitsupdates müssen heute oft binnen Stunden statt Wochen bereitgestellt werden, um mit automatisierten Angriffswellen mithalten zu können. Für Website-Betreiber bedeutet das im Umkehrschluss: Wer Updates aufschiebt, vergrößert das Zeitfenster für einen erfolgreichen Angriff erheblich – und dieses Fenster wird durch KI-gestützte Angreifer-Tools kontinuierlich kleiner.
Fazit
Die Bedrohungslage für WordPress- und Joomla-Websites hat sich 2025 spürbar verschärft: mehr Schwachstellen, schnellere Ausnutzung, kürzere Reaktionszeiten. Künstliche Intelligenz wirkt dabei wie ein Katalysator, der die Geschwindigkeit auf beiden Seiten – Angriff wie Verteidigung – erhöht. Für Unternehmen und Website-Betreiber führt an einem Punkt kein Weg vorbei: Updates von CMS, Plugins und Modulen sollten zeitnah, idealerweise automatisiert und regelmäßig überwacht, eingespielt werden. Ergänzend empfiehlt sich eine kontinuierliche Sicherheitsüberwachung der eigenen Website, um Auffälligkeiten frühzeitig zu erkennen – lange bevor aus einer bekannten Schwachstelle ein realer Schaden entsteht.
Quellen
Patchstack: „State of WordPress Security in 2026“ – patchstack.com
Laut Patchstacks Bericht ‚State of WordPress Security in 2026‘ wurden 2025 insgesamt 11.334 neue Schwachstellen im WordPress-Ökosystem bekannt, ein Anstieg von 42 Prozent gegenüber dem Vorjahr. 91 Prozent davon betrafen Plugins, nur 9 Prozent Themes.
Wie schnell werden neue Schwachstellen heute ausgenutzt?
Die mittlere Zeit bis zur massenhaften Ausnutzung stark betroffener WordPress-Schwachstellen lag 2025 bei nur noch rund fünf Stunden. Laut VulnCheck wurden 2025 bereits 32,1 Prozent aller ausgenutzten Schwachstellen am oder vor dem Tag ihrer offiziellen Veröffentlichung aktiv angegriffen.
Welche Rolle spielt Künstliche Intelligenz bei diesen Angriffen?
KI-gestützte Werkzeuge analysieren neu veröffentlichte Schwachstellen in Minuten und wandeln sie in einsatzfähige Angriffscodes um. Laut einem Whitepaper der Cloud Security Alliance lässt sich die ‚Bewaffnung‘ einer bekannten Schwachstelle mit KI inzwischen in etwa zehn bis 15 Minuten realisieren, statt wie früher in Tagen oder Wochen.
DASI beantwortet Besucherfragen aus Ihren eigenen Website-Inhalten – mit geprüften Quellen, Kostenbremse und Datenschutz ab Werk. Jetzt als Plugin für Kirby und WordPress verfügbar.
WordPress ist zweifellos eine der beliebtesten Plattformen zur Erstellung von Webseiten. Doch nicht jede WordPress-Seite ist gleich effizient. In diesem Beitrag erfährst du, wie du deine WordPress-Website optimieren kannst.
KI-gestützte Programmier-Tools haben den Mainstream erreicht. 90% der Entwickler nutzen AI Coding Agents und sparen durchschnittlich 3,6 Stunden wöchentlich.
Ihre digitale Vision ist bei uns in besten Händen. Ob Website, Webshop oder individuelle Anwendung – bei CODISH finden Sie Beratung, Umsetzung und Support aus einer professionellen Hand.
Guten Tag, ich bin DASI, der digitale Assistent von CODISH.
Ich kenne die Inhalte dieser Website wie Leistungen, Referenze, Blogbeiträge und beantworte Ihre Fragen dazu mit Angabe der Quellen. Sie müssen also nicht selbst suchen: Fragen Sie einfach, oder beschreiben Sie Ihr Vorhaben, und ich zeige Ihnen die passenden Stellen.